 HIT专家网
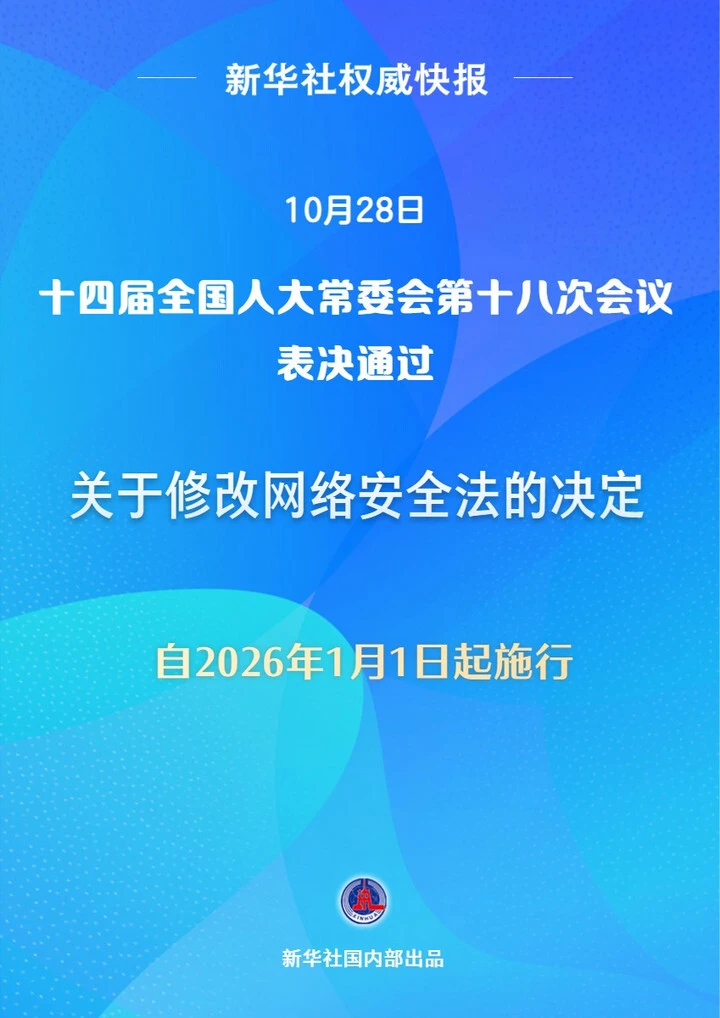
网络安全法完成修改,自2026年1月1日起施行
重点强化网络安全法律责任,加强与相关法律的衔接协调。
重点强化网络安全法律责任,加强与相关法律的衔接协调。
保障网络安全,维护网络空间主权和国家安全、社会公共利益,保护公民、法人和其他组织的合法权益。
“粤医智影”依托先进AI模型,可自动识别肺炎、骨折、肺结核、冠脉钙化等多类高发疾病。
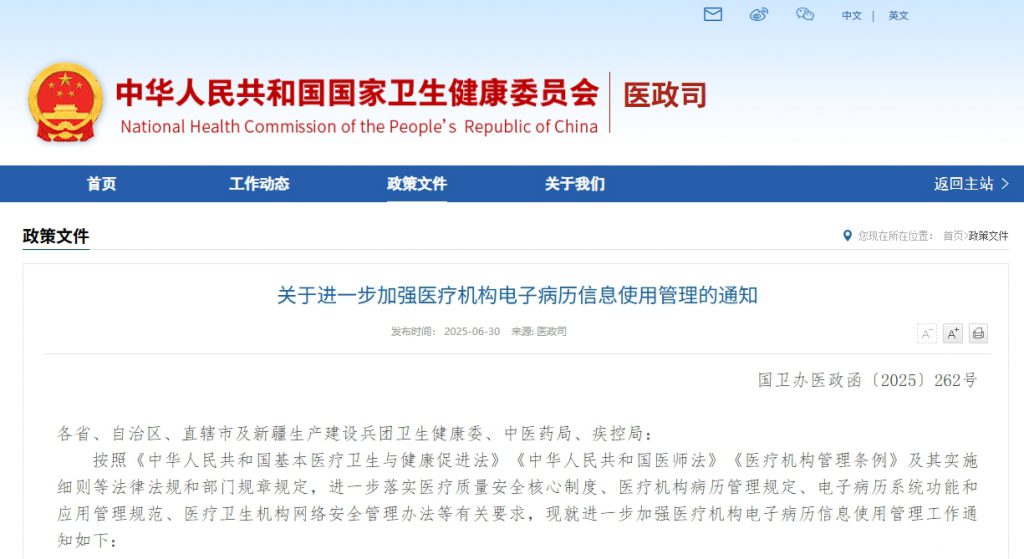
压实医疗机构主体责任,强化监管措施,保障患者医疗信息和医疗质量安全。
定期总结网络和数据安全工作要点,对网络安全风险进行统一管控。
“谁治理、谁受益,无场景、不交易,淡化所有权、强调使用权。”
进一步完善我国数据安全管理法律体系,为充分释放数据要素价值提供有力法治保障。

上海市卫生健康委员会印发《上海市互联网医院管理办法》

医疗机构应为患者提供便捷的移动应用,向患者提供病历查询、下载、分享等信息服务。
提升医院信息部门的快速响应服务能力。

鼓励在医疗等数据富集行业,探索开展多种形式的数据资产开发利用模式。
医疗机构应当高度重视患者信息存储、院内流转和应用过程中的风险防范。

临床知识库应及时更新,更新周期一般不长于半年。
医院的数据利用意识全面觉醒,但是数据质量的问题也暴露无余。
如何构建数据安全管理、技术和运营有机融合的数据安全体系?

管理信息化的本质是医院管理水平在信息化中的具体体现。

到2025年,三级公立中医医院电子病历系统应用平均水平基本达到4级。

支持将医院信息化互联互通情况纳入医院绩效考核、医院等级评审。
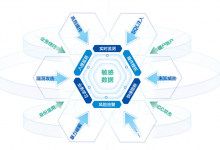
以数据库防火墙“外防”,以数据库防水堤坝“内控”。
清晰适用范围,明确出境场景,优先做好自评估工作。
为医院信息中心协同推进网络安全和数据安全提供一揽子依据与工作指南。
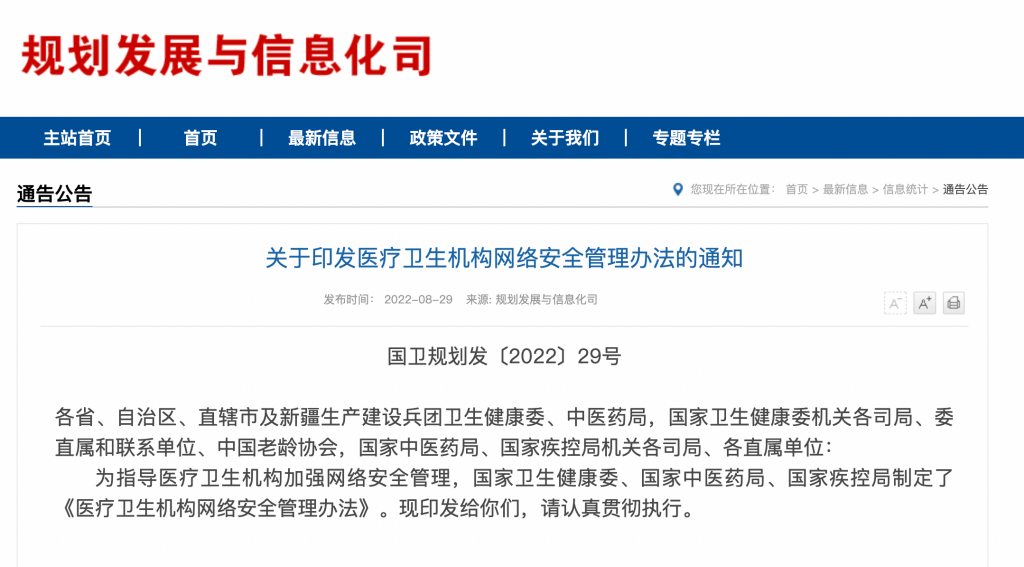
要求明确各网络主管部门、运营部门、信息化部门、使用部门等管理职责。

打破“管理孤岛”,这是建立医疗设备网络安全管理体系需要首先克服的挑战。
“十四五”时期是以数字化转型重塑医药卫生管理和服务模式的关键窗口期。
医疗机构在采购医疗器械时须将医疗器械网络安全注册证纳入实质性响应。
全过程全要素数字化是数字健康建设的关键。
注重六大要点,构建完善的医院信息安全保障体系。

三级医院平均评级是3.46级,高于二级医院(2.03级),两者差距较大。
《个人信息保护法》的落实与医疗、管理等流程密切相关,需全院协同配合。

报名材料提交截止日期:2021年12月30日。
最新评论
太棒了
写的非常好,很真诚,我也是在医院信息科工作了19年,走了很多弯路,吃了很多亏,才知道这些。
您好,请发稿件到zhu_xiaobing@HIT180.com
请问,怎么投稿
是的,这需要院内达成一致,领导层面须支持。